SquidC5: C5 teamserver nativo de IA, auto-hospedado para equipes vermelhas
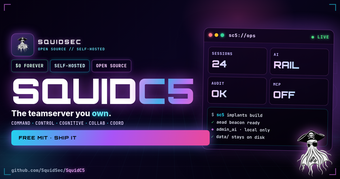
SquidC5 da SquidSec é um servidor de equipe C5 nativo de IA e voltado para segurança, para operações autorizadas de red team e testes de penetração. Ele funciona como um servidor auto-hospedado que incorpora agentes de IA em fluxos de trabalho de comando e controle para coordenar ações e comunicação da equipe usando uma interface padronizada. A ferramenta tem como alvo operadores de segurança profissionais que exigem controle local dos dados de engajamento e coordenação automatizada dentro de ambientes de teste controlados.
Quais tarefas você pode realmente usar a ferramenta?
SquidC5 funciona como um servidor de equipe nativo de IA destinado a coordenar atividades de segurança ofensiva entre operadores e ferramentas, produzindo sequências de comandos orquestradas e fluxos de trabalho gerenciados por agentes. Sua arquitetura se mapeia para os cinco pilares C5: Comando, Controle, Cognitivo, Colaborativo e Coordenação, que orienta como ele entrega artefatos de coordenação de equipe. Usos típicos incluem engajamentos multioperadores, cadeias de reconhecimento e exploração scriptadas, e criação de um registro operacional auditável para revisão pós-engajamento.
Quão confiáveis são as ações de coordenação e controle automatizadas?
A ferramenta aplica controles operacionais que moldam quando e como a automação é executada, o que afeta a confiabilidade das ações geradas. Modelo de Protocolo de Contexto (MCP) a integração padroniza chamadas de agentes, enquanto o controle administrativo reduz a execução acidental. As principais salvaguardas incluem:
- MCP desativado por padrão até ser explicitamente ativado
- Sandbox INKO para execução de IA administrativa
- UI administrativa validada por token, além de mecanismo de políticas e registro de auditoria
Essas salvaguardas exigem decisões administrativas deliberadas antes que a automação de alto impacto seja executada, restringindo comportamentos não intencionais.
Quais entradas e restrições de implantação afetam seu uso?
A implantação é auto-hospedada e distribuída via GitHub para ambientes de segurança controlados, portanto, as equipes fornecem a hospedagem e os conectores que se integram ao ecossistema MCP. O servidor minimiza intencionalmente as superfícies expostas, sem documentação pública do OpenAPI e sem CORS curinga por padrão, o que reduz vetores de ataque externos, mas requer integrações pré-configuradas. As entradas são, portanto, chamadas de ferramentas e prompts de agentes que se conformam aos conectores compatíveis com MCP fornecidos pela equipe.
Ele se encaixa nos fluxos de trabalho de equipes vermelhas profissionais e práticas de OPSEC?
O desenvolvedor construiu o projeto para equipes vermelhas profissionais e testadores de penetração que operam sob controles formais de OPSEC. O foco do projeto em auto-hospedagem, acesso administrativo controlado e registro de auditoria alinha-se com fluxos de trabalho de emulação de adversários usados por operadores experientes. Organizações que mantêm ambientes de staging, controle de mudanças e supervisão de políticas obtêm o maior valor operacional do modelo de governança do servidor.
Melhor para equipes disciplinadas com hospedagem e governança em vigor
SquidC5 é uma opção prática para equipes vermelhas profissionais que exigem coordenação de IA local e controle rigoroso de OPSEC. O design assume que as equipes fornecem hospedagem, governança e supervisão administrativa, portanto, organizações sem essas práticas recebem menos valor imediato. Planeje a configuração e o ajuste de políticas antes das operações ao vivo para obter um comportamento de automação previsível e auditável.